

14 octobre 2025 | Actualités
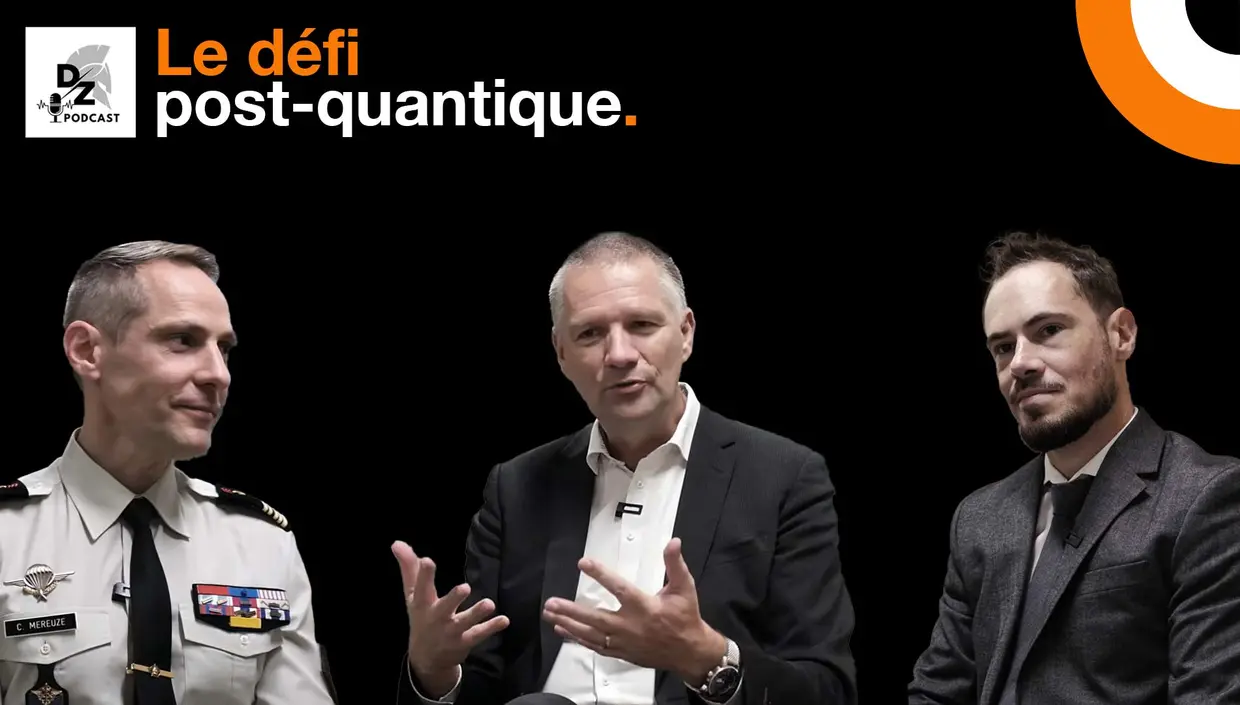
L’informatique quantique repose sur des ordinateurs émergents, qui traitent l’information différemment des machines classiques. Là où un ordinateur traditionnel manipule des bits valant 0 ou 1, un ordinateur quantique utilise des qubits capables de représenter une superposition d’états. Cette approche pourrait accélérer certains calculs et rendre vulnérables des mécanismes de cryptographie aujourd’hui largement utilisés pour protéger les communications et la confidentialité des données.
L’ordinateur quantique ne va pas remplacer l’ordinateur traditionnel. Par contre, sa capacité de juxtaposer les états, va favoriser une puissance de calcul qui dépasse celle des ordinateurs actuels. La cryptographie moderne, qui consister à protéger les flux d’information, va devenir vulnérable d’ici quelques années, quasiment du jour au lendemain, explique Guillaume Poupard, Chief Trust Officer chez Orange.
Face à cette menace quantique, la cryptographie post-quantique vise à déployer des algorithmes classiques conçus pour résister aux futurs ordinateurs quantiques. L’enjeu concerne aussi la sécurité numérique et la souveraineté des organisations et des Etats.
Nous sommes maintenant dans la phase où les standards de la cryptographie post quantique (PQC), pilotés par le NIST(1) sont plus ou moins arrêtés et où toute la question va être de les mettre en œuvre, complète Guillaume Poupard.
Le Q-Day, période où un ordinateur quantique pourrait menacer certains chiffrements actuels, est souvent annoncé autour de 2030. Mais migrer ne consiste pas à installer un simple correctif : il faut inventorier les usages cryptographiques dans les logiciels, les réseaux et les équipements de son organisation, puis remplacer les mécanismes concernés en tenant compte des contraintes de compatibilité, de performance et de durée de vie du matériel. Pour les grandes organisations, dont les systèmes d’information sont nombreux et complexes, cette transformation peut prendre des années.
Google, IBM et Cloudflare ont avancé l’échéance de migration à 2029, tandis que le G7 a qualifié le risque de court terme. Les entreprises doivent entamer leur migration dès aujourd’hui car c’est un processus qui est long. Le but est d’éviter de se retrouver en gestion de crise et à devoir lancer un processus de migration in extremis, précise Vivien Mura, Chief Technology Officer chez Orange Cyberdefense.
Ces signaux renforcent l’intérêt de commencer dès aujourd’hui : inventorier la cryptographie, prioriser les systèmes sensibles et prévoir une stratégie de crypto-agilité.
La notion de crypto-agilité est importante. Si, à un moment donné, un algorithme se retrouve affaibli parce qu’une cryptanalyse devient possible, je dois pouvoir le changer sans réorganiser un plan de migration global sur plusieurs années, analyse Vivien Mura.
À terme, toutes les organisations qui s’appuient sur le chiffrement sont concernées, mais certaines doivent agir en priorité : défense, renseignement, diplomatie, administrations et entreprises stratégiques. Les données dont la sensibilité perdure - sources de renseignement, capacités militaires, travaux de recherche ou informations sur des systèmes d’armes - sont particulièrement exposées. Des communications chiffrées peuvent être interceptées et stockées dès aujourd’hui, puis déchiffrées plus tard : c’est le scénario « Harvest Now, Decrypt Later ».
Une information captée aujourd’hui va être stockée, nous le savons tous, et pourra donc être déchiffrée ultérieurement. Il faut donc s’occuper de sa protection dès maintenant, car même si la disponibilité d’un ordinateur quantique, capable de casser le chiffrement dit classique, est incertaine, on sait que cette date approche, anlyse le Colonel Mereuze.
Pour en savoir plus sur la menace quantique et les enjeux de souveraineté liés au PQC, vous pouvez lire notre revue « Ctrl » sur le sujet de la menace quantique et regarder le podcast de « Défense Zone » en entier via la vidéo ci-dessous.
14 octobre 2025 | Actualités

21 novembre 2025 | Actualités

11 juin 2025 | Actualités