

7 April 2026 | Noticias
Hace dos meses que Claude Mythos de Anthropic está dando mucho que hablar en el ámbito de la ciberseguridad y el sector digital. La decisión del Gobierno estadounidense de paralizar de forma inmediata la apertura del proyecto Glasswing a 150 empresas europeas y el lanzamiento al público general de Claude Fable 5, una versión de Claude Mythos con capacidades más limitadas, pone de manifiesto las implicaciones en materia de soberanía, tecnología y estrategia de esta carrera por la IA. En este último episodio de nuestra serie de entrevistas realizadas por Jérôme Colombain, Cyril Demonceaux, Responsable del Defense Center de Orange Cyberdefense, aborda la cuestión crucial de la detección y remediación de vulnerabilidades en la era de la IA… y de Claude Mythos de Anthropic.
Desde que ChatGPT se puso a disposición del público general en 2022, nuestras vidas digitales han experimentado una nueva aceleración comparable a la que supusieron, en su momento, la llegada de Internet y del smartphone. Desde entonces, prácticamente cada semana, los principales proveedores de modelos de IA - Google Gemini, Facebook Meta, OpenAI con ChatGPT, Mistral AI y Perplexity - lanzan una nueva versión de sus modelos con el objetivo de superar a sus competidores. Hasta tal punto que se habla de «frontier models» (modelos de frontera) para referirse a ellos, como si la carrera por la IA se confundiera con la conquista del Oeste. De hecho, en el vocabulario estadounidense, la Frontera representa ese límite que hay que superar constantemente, de este a oeste, para conquistar todo el territorio. El más reciente, Claude Mythos de Anthropic, ha acaparado la atención desde el mes de abril principalmente por dos razones.
Para resumir la postura de Anthropic, podríamos compararla con la del científico John Hammond, interpretado por Richard Attenborough en Jurassic Park: «Vaya, he creado un T-Rex». Y, al igual que en la película de Steven Spielberg, este T-Rex despierta tanto admiración como temor: ¿cuáles son las capacidades reales de Claude Mythos para detectar fallos de seguridad y vulnerabilidades de software? ¿Qué peligro podría representar si cayera en malas manos? ¿Qué impacto tiene en las profesiones de la ciberseguridad y en los desafíos estratégicos de la IA en materia de automatización? Y ¿por qué diablos habría que mantener a este T-Rex artificial encerrado?
La particularidad del modelo Mythos, el más reciente de la familia de modelos de lenguaje de gran tamaño (LLM) Claude de Anthropic, junto con Claude Opus, Claude Sonnet y Claude Haiku, es su capacidad para analizar software complejo, identificar vulnerabilidades y comprobar si pueden explotarse. Su principal capacidad consiste en combinar distintas vulnerabilidades para establecer rutas de ataque complejas, explica Cyril Demonceaux, Responsable del Defense Center de Orange Cyberdefense.
El problema es que, hasta la fecha, fuera del proyecto Glasswing, pocas personas pueden afirmar haber tenido la oportunidad de probar Claude Mythos. Tras un intento de Anthropic de ampliar el acceso a grandes empresas europeas a principios de junio, el Gobierno de Estados Unidos intervino. Mediante una decisión radical, decretó de un día para otro la suspensión inmediata y total del acceso a Claude Mythos para las empresas extranjeras… así como del lanzamiento de su modelo destinado al público general, Claude Fable 5, con capacidades más limitadas y cuya publicación estaba prevista para el pasado 9 de junio.
En esta fase, Claude Mythos es un proyecto cerrado que no se ha hecho público. Accesible únicamente a unos cuarenta proveedores de software a través de la iniciativa Glasswing - entre los que se encuentran, por ejemplo, Amazon, Apple, Microsoft y Palo Alto, entre otros, este proyecto tiene como objetivo poner Claude Mythos a su disposición para poner a prueba sus sistemas e identificar posibles vulnerabilidades. Lo cierto es que, por el momento, solo podemos basarnos en las publicaciones que se han realizado al respecto. Sobre el papel, Claude Mythos sería capaz de detectar miles de vulnerabilidades de forma autónoma, explica Cyril Demonceaux.
El ruido informativo que precede a la disponibilidad del modelo de lenguaje de gran tamaño (LLM) de Anthropic, sus capacidades reales o exageradas y la intervención del Gobierno estadounidense constituyen una señal clara: la necesidad de prestar especial atención a los desafíos de la IA y a la importancia de contar con una gobernanza sólida y bien establecida en materia de ciberseguridad.
Un ámbito en el que Orange Cyberdefense cuenta con importantes fortalezas, como su inteligencia de amenazas propia, una base de datos que se alimenta continuamente de más de 500 fuentes y socios, 3.300 expertos y 36 centros de operaciones de seguridad (SOC) distribuidos a nivel internacional. Todo ello respaldado por una experiencia integral para proteger a nuestros clientes.
Como proveedor de servicios de ciberseguridad, recomendamos a las empresas garantizar los fundamentos básicos de seguridad, que contribuyen a reducir la superficie de exposición a los ciberataques. Elaborar un inventario de los activos digitales de la empresa, identificar las vulnerabilidades y corregirlas mediante la aplicación de parches de seguridad puede parecer algo básico, pero es un aspecto esencial que requiere recursos técnicos, una organización adecuada y procesos bien definidos. Una vez completadas estas etapas, es necesario llevar a cabo una supervisión y optimización continuas. Las pruebas de penetración (pentesting), al ponerse en la piel de un atacante, permiten evaluar e identificar periódicamente posibles rutas de ataque, recuerda Cyril Demonceaux.
Sin embargo, la IA sigue siendo un arma de doble filo y, dado que los atacantes no dudarán en utilizarla, es imprescindible integrarla en las soluciones disponibles en el mercado, manteniendo al mismo tiempo la experiencia humana como elemento fundamental de supervisión. Porque uno de los factores esenciales en los que la IA tiene un impacto determinante es la velocidad. Como recordó Christel Heydemann, Directora General de Orange, en VivaTech: «La IA no es solo una promesa de productividad y rendimiento para las empresas. Está cambiando drásticamente la naturaleza de los riesgos cibernéticos. Estos nuevos modelos identifican cadenas de vulnerabilidades, debilidades explotables o fallos sistémicos a una velocidad y una escala que suponen un desafío para los equipos de expertos».
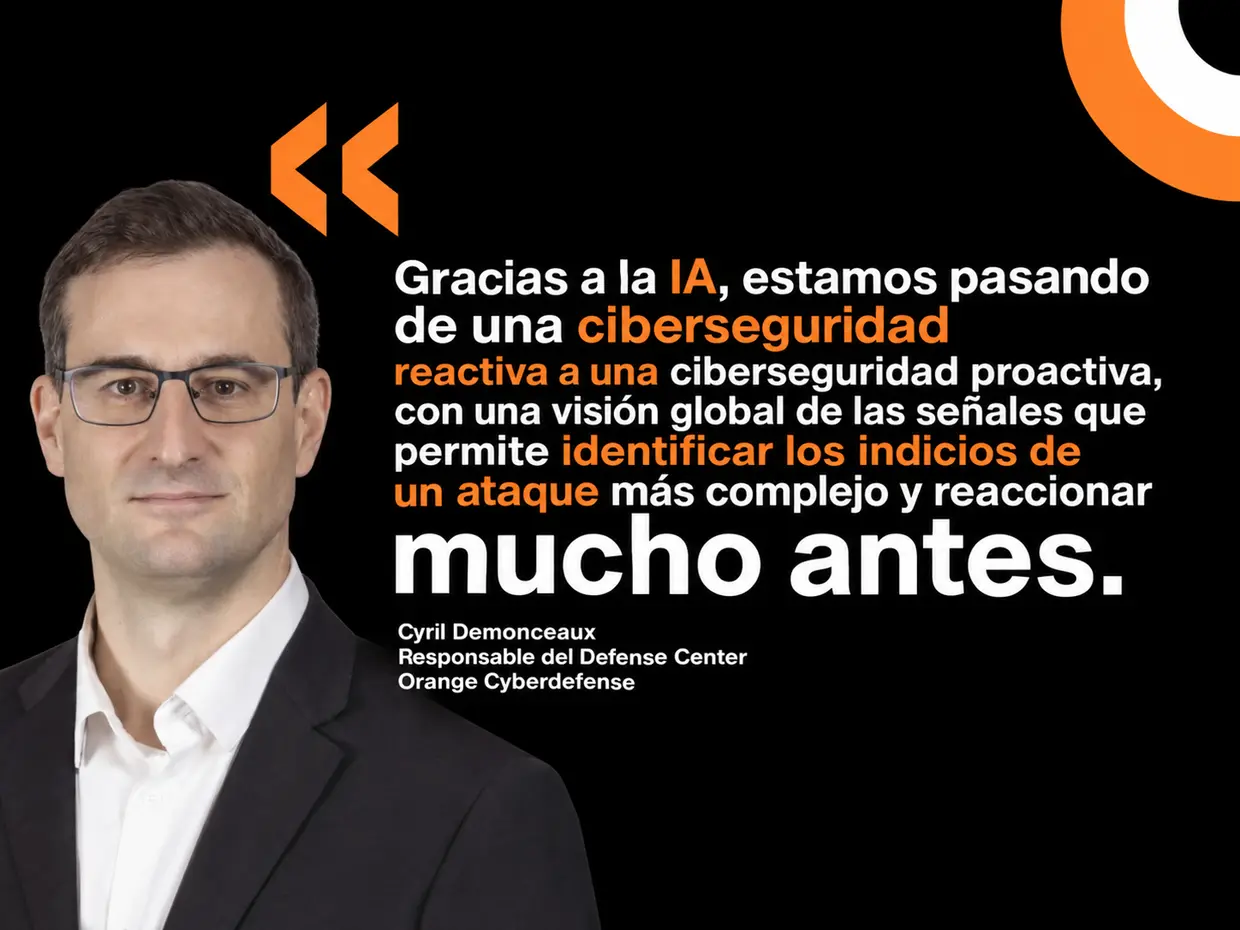
Entre la publicación de una vulnerabilidad y su explotación transcurren entre 1 y 2 días, mientras que el tiempo medio de aplicación de los parches de seguridad es de 30 días. Con la llegada de la IA y de modelos como Claude Mythos, resulta evidente que estos plazos ya no son adecuados. Lo que intentamos conseguir con la IA, especialmente con Qevlar AI, es detectar señales débiles. Gracias a la IA, estamos pasando de una ciberseguridad reactiva a una ciberseguridad proactiva, con una visión global de estas señales que nos permite identificar los primeros indicios de un ataque más complejo y reaccionar mucho antes, explica Cyril Demonceaux.
En este contexto, el papel del experto en ciberseguridad sigue siendo fundamental: comprender y conocer el contexto y los activos digitales de las organizaciones, su superficie de exposición, llevar a cabo las investigaciones adecuadas en los sistemas cuando se detecta una alerta positiva y proponer las respuestas más apropiadas. Este papel es esencial para garantizar el buen funcionamiento de un ecosistema que tiende cada vez más hacia la automatización, tanto en términos de productividad como de despliegue de ataques… y de remediación de incidentes de ciberseguridad. En este sentido, en Orange Cyberdefense hablamos del analista aumentado.
La IA no puede gestionar por completo el ciclo de remediación de las alertas. Nuestros expertos conocen el contexto de la empresa e intervienen para evaluar, interpretar y actuar ante las alertas relevantes. De cada 1.000 eventos de seguridad, por lo general, solo una alerta es realmente significativa. Por ello, es fundamental filtrar, establecer reglas y contar con sólidas capacidades de análisis. La IA permite automatizar las tareas menos complejas y que requieren mucho tiempo, pero la intervención humana sigue siendo indispensable. Pensemos en el ejemplo de un piloto de avión: sigue teniendo el control de la aeronave, a pesar de contar con un piloto automático, concluye Cyril Demonceaux.
A lo largo de sus 10 años de existencia, los expertos de Orange Cyberdefense siempre se han anticipado a las necesidades de sus clientes y han integrado las soluciones más adecuadas del mercado para ofrecer esta combinación única de experiencia humana y tecnología. Sin duda, las próximas semanas y meses serán apasionantes y podremos seguir todas las novedades en el blog de Orange Cyberdefense.
7 April 2026 | Noticias

30 April 2026 | Noticias

